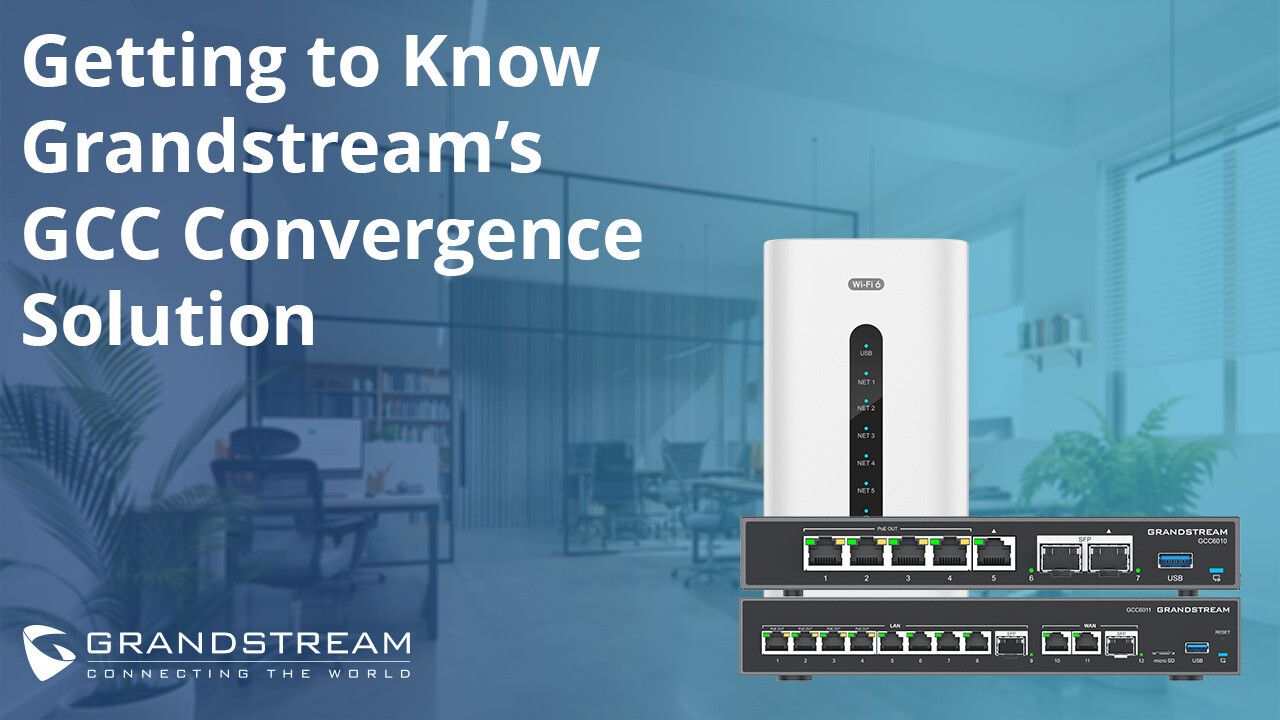
تجمع سلسلة GCC وظائف IP PBX وتوجيه VPN وأمان جدار الحماية والشبكات في جهاز واحد. ويتيح هذا التقارب ميزات كانت متاحة سابقًا للمؤسسات الكبيرة، مع الإدارة عبر واجهة الويب أو GDMS.
نظرة عامة على حل GCC
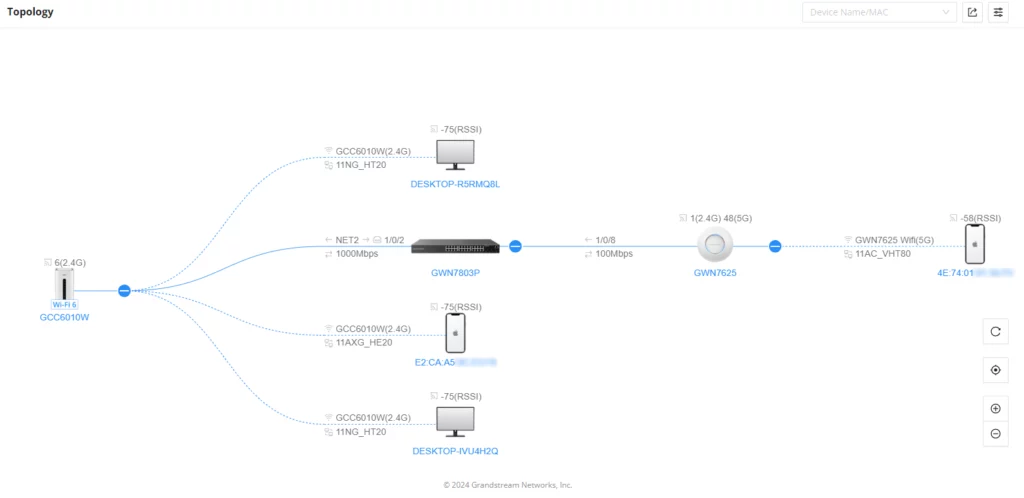
يمكن نشر GCC ضمن بنية تحتية صغيرة أو متوسطة، وهو يجمع أربع وحدات: الشبكات وجدار الحماية وعُقد الشبكة وIP PBX. ويتيح مخطط الشبكة عرض الأجهزة المتصلة، كما يمكن إعداد جدولة النظام وإدارة المستخدمين وتنبيهات البريد الإلكتروني قبل بدء التشغيل.
وحدة الشبكات
تغطي وحدة الشبكات إعدادات WAN/LAN وVLAN وVPN وسياسات التوجيه وQoS وتحديد عرض النطاق الترددي.
إعدادات الشبكة
يمكن ضبط منافذ Gigabit Ethernet وSFP حسب السرعة والازدواجية والتحكم في التدفق ودور LAN أو WAN. وتتيح الطرازات المزودة بـPoE أيضًا ضبط طاقة المنافذ. وتدعم القائمة الفرعية WAN عناوين IPv4 وIPv6 الثابتة والاتصال بمودم DSL.
VLAN
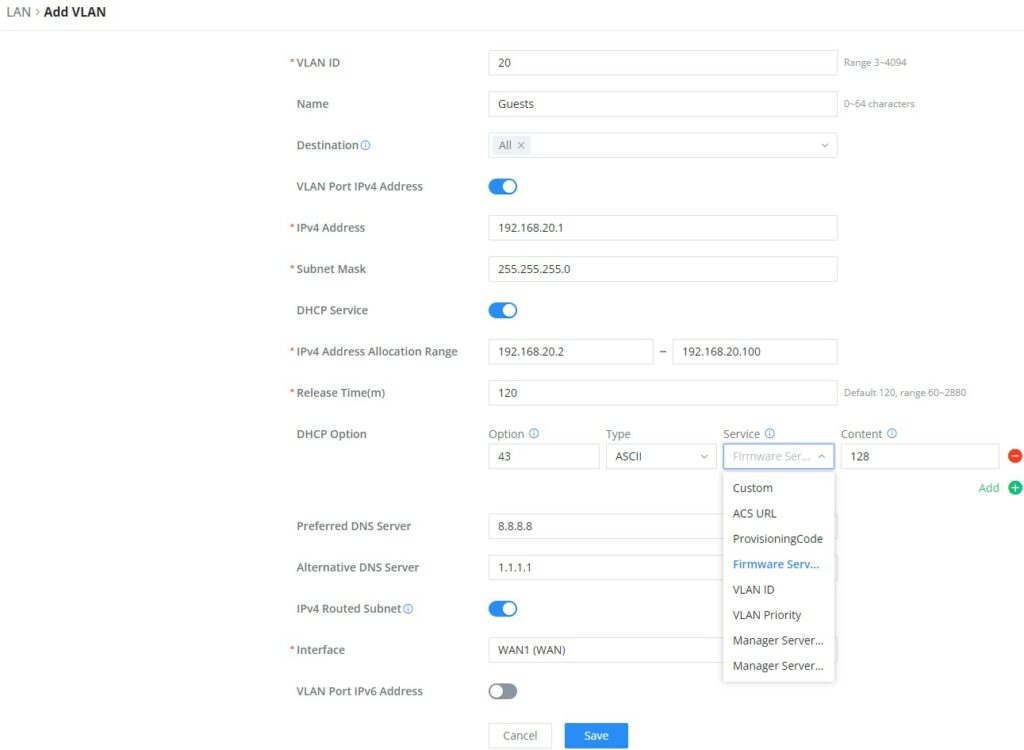
تجمع VLAN الأجهزة الطرفية وتعزلها كما لو كانت تنتمي إلى نطاق بث واحد، حتى عند توزيعها على محولات مختلفة. ويتيح ربط VLAN بالمنافذ تقسيم حركة الصوت والبيانات والضيوف وتعزيز الأمان.
VPN
- PPTP: عميل وخادم.
- IPSec: من موقع إلى موقع، ومن عميل إلى موقع.
- OpenVPN: عميل وخادم.
- L2TP: عميل.
- WireGuard: خادم.
التوجيه القائم على السياسات وموازنة الأحمال
يمكن للسياسات موازنة حركة المرور بين منافذ WAN متعددة أو تحويلها عند التعطل، كما تتيح التحكم الدقيق في حركة مرور VLAN. ويمكن ضبط التوجيه الثابت يدويًا.
جودة الخدمة (QoS)
تمنح QoS أولوية لحركة المرور بين مضيفي WAN وLAN. وتوزع فئات الأولوية نسب عرض النطاق الترددي للتنزيل والرفع بين التطبيقات، باستخدام قواعد حسب IP والمنفذ.
تحديد عرض النطاق الترددي
يمكن تطبيق حدود لسرعة الرفع والتنزيل على عناوين IP أو عناوين MAC أو نطاقات العناوين، مع تحديد جدول للتفعيل.
عُقد الشبكة
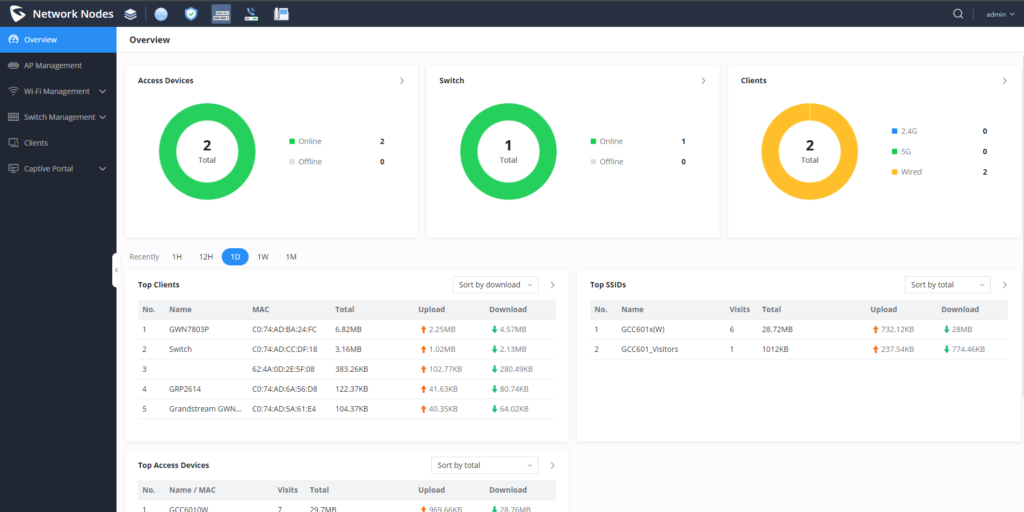
يعرض منظور العُقد حالة المحولات ونقاط الوصول والمكونات الأخرى المترابطة وأداءها وأمانها.
إدارة نقاط الوصول GWN
يمكن ضبط نقاط الوصول GWN عبر GDMS أو مباشرةً من وحدة التحكم المدمجة في GCC. ويمكن للمسؤول ضبط نقطة الوصول وتحديثها وحذفها وإعادة تشغيلها ونقلها وربط SSID بها وتحديد موقعها.
إدارة Wi-Fi
يمكن تخصيص SSID والمفاتيح الخاصة وأجهزة الراديو وMesh وقوائم الحظر. ويمكن ربط SSID بـ VLAN وحمايته ببوابة مقيدة وجدولته حسب الأوقات. وتكمل Band Steering وAirtime Fairness وعرض القناة وقدرة الراديو الإعدادات.
إدارة المحولات
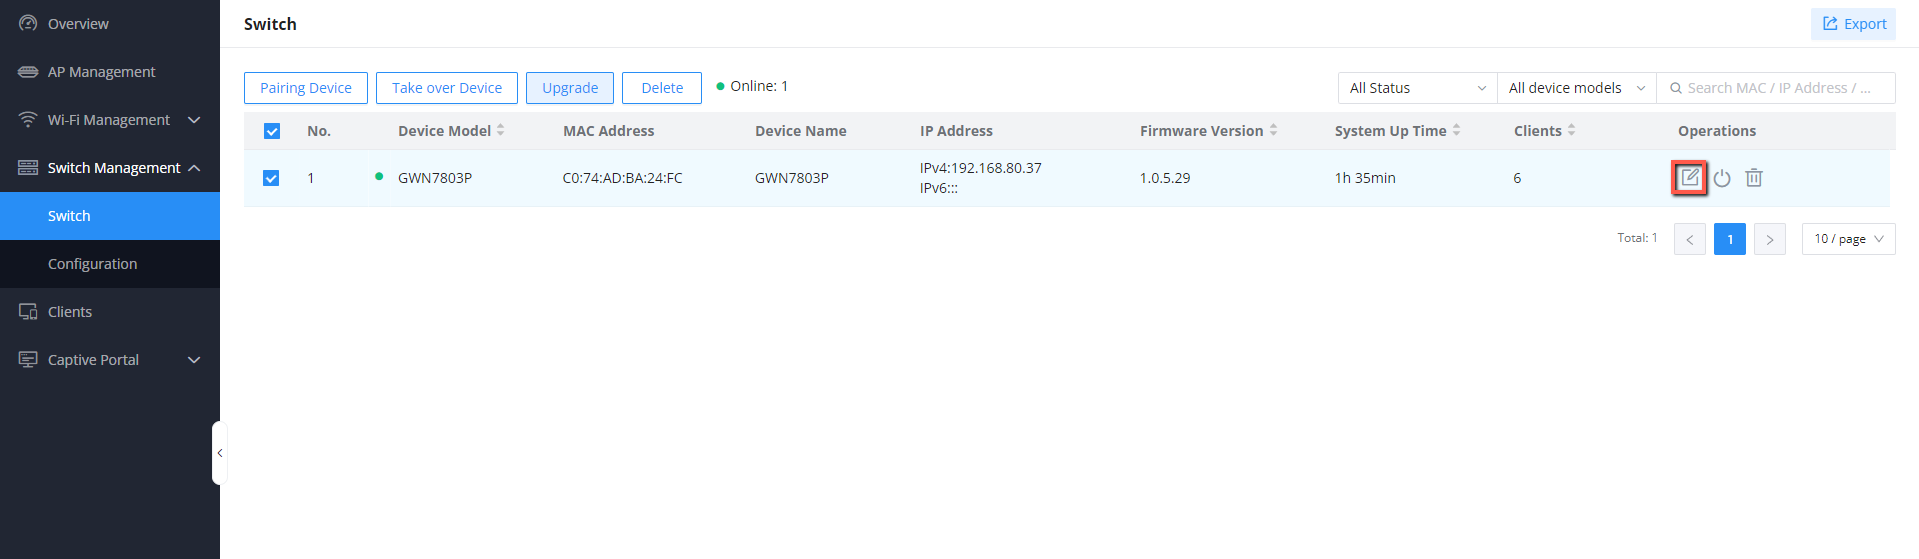
يمكن تهيئة محولات GWN ومراقبتها وتحسينها من وحدة التحكم GCC. وتشمل الإعدادات الفردية والعامة VLAN وIPv4 وRADIUS وIGMP/MLD snooping والإطارات الضخمة وملفات تعريف المنافذ: السرعة وVLAN الأصلي والازدواجية والعزل وstorm control والأمان.
تخصيص العملاء وإدارتهم
تعرض صفحة Clients الأجهزة الطرفية المتصلة حاليًا أو سابقًا مع عناوين MAC/IP ومدة الاتصال وحجم البيانات المرسلة والمستقبلة. ويمكن للمسؤول تحديد معدل النقل وجدولة هذه الحدود وتغيير VLAN وتعيين IP ثابت.
بوابة مقيدة
تعرض البوابة المقيدة صفحة ترحيب قبل إتاحة الوصول إلى الإنترنت، وتوفر خيارات تخصيص ملائمة لنشر شبكات Wi-Fi.
جدار الحماية
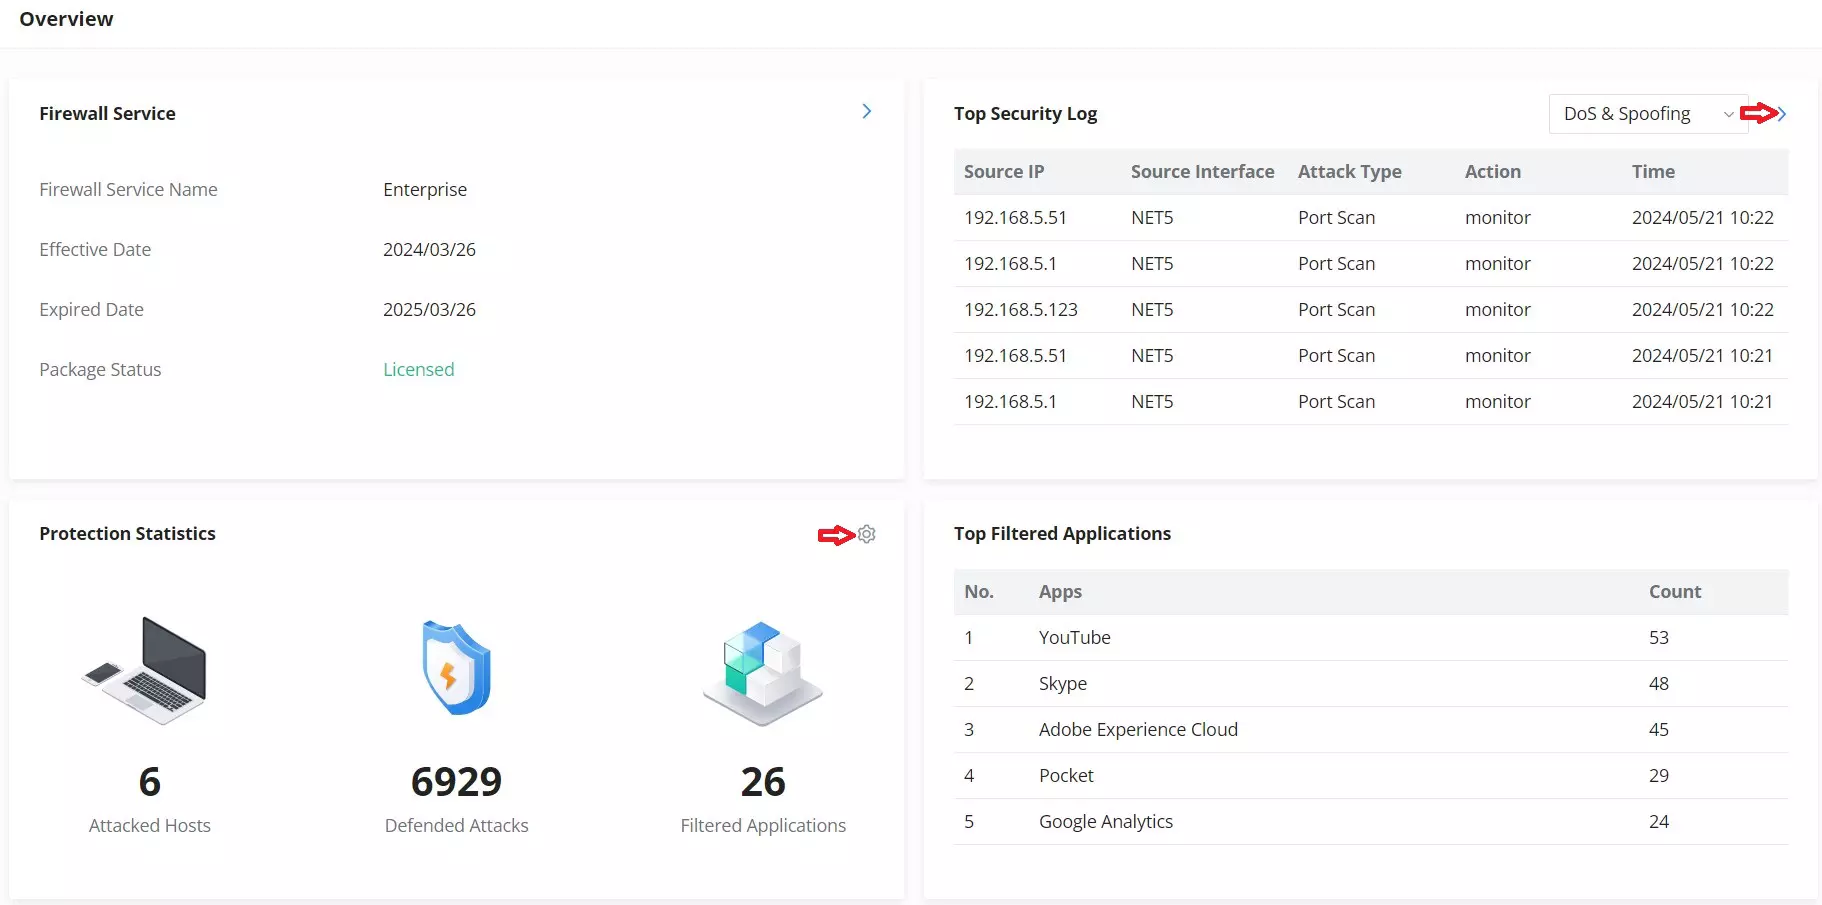
يحمي جدار الحماية GCC البنية التحتية من التهديدات الداخلية والخارجية عبر قواعد حركة المرور والدفاع ضد DoS ومكافحة البرامج الضارة ومنع التطفل والتحكم في المحتوى.
سياسة جدار الحماية
يمكن لقواعد المرور الوارد قبول حركة المرور المتجهة إلى مجموعات الشبكة أو منافذ WAN أو رفضها أو إسقاطها. وتربط قواعد إعادة التوجيه مجموعات WAN وVLAN وVPN، كما يدعم تحويل NAT المتقدم SNAT وDNAT.
الدفاع ومكافحة البرامج الضارة
يمكن ضبط حدود الدفاع ضد هجمات الإغراق عبر UDP وICMP وACK والحزم غير الطبيعية وانتحال الهوية. وتوفر ميزة مكافحة البرامج الضارة ثلاثة مستويات لفحص التهديدات ومكتبة تواقيع قابلة للتحديث.
منع التطفل
يحلل IDS وIPS حركة المرور والسجلات لاكتشاف السلوك المشبوه وحظر الهجمات أو الحد من تأثيرها في الوقت الفعلي.
التحكم في المحتوى
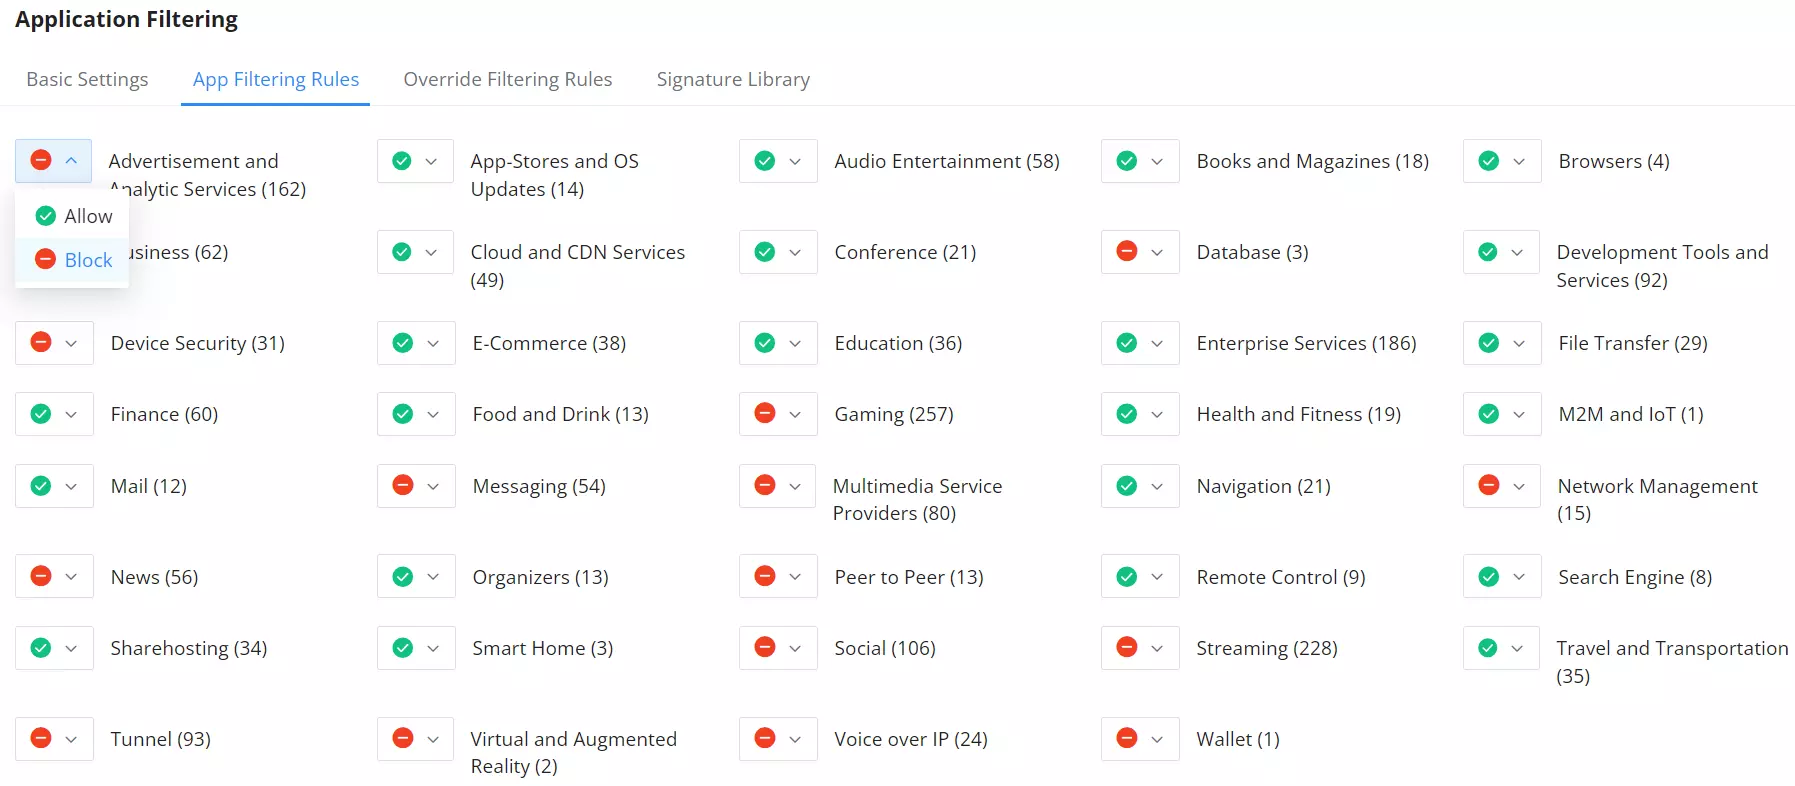
تحظر عوامل تصفية DNS وURL والكلمات المفتاحية والتطبيقات المواقع والفئات وخدمات نقل الملفات وشبكات التواصل الاجتماعي أو التطبيقات غير المرغوب فيها.
IP PBX
تغطي وحدة IP PBX الامتدادات وخطوط الربط والمجموعات والمسارات الواردة والصادرة وIVR والبريد الصوتي ومركز الاتصال ومجموعات الرنين والنداء الداخلي والاتصال الداخلي. ويمكن لوحدة توسعة ووحدات إضافية زيادة عدد المستخدمين والمكالمات المتزامنة.
تعرّف على المزيد حول أجهزة التقارب GCC
توفر سلسلة GCC6000 بنية تحتية متكاملة للشركات الصغيرة والمتوسطة وعمليات النشر المتخصصة. وتتيح GCC Demo Tool استكشاف الواجهة تفاعليًا. ويمكن لفريق المبيعات والموزعين المحليين المساعدة في تحديد متطلبات النشر.
