La série GCC réunit dans un même appareil l’IP PBX, le routage VPN, la sécurité pare-feu et le réseau. Cette convergence rend accessibles des fonctions autrefois réservées aux grandes entreprises, avec une administration depuis l’interface web ou GDMS.
Présentation de la solution GCC
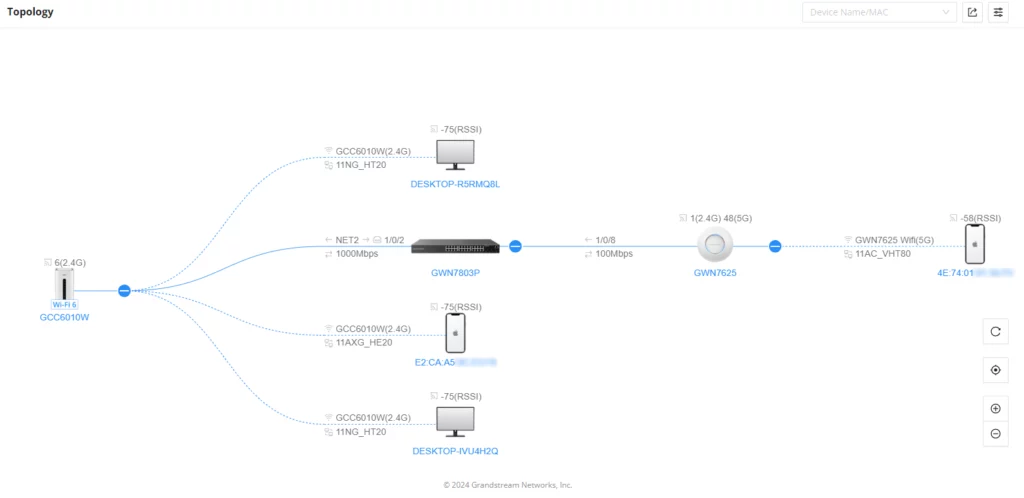
Un GCC peut être déployé dans une petite ou moyenne infrastructure et regroupe quatre modules : réseau, pare-feu, nœuds réseau et IP PBX. La topologie permet de visualiser les équipements connectés, tandis que la planification système, la gestion des utilisateurs et les alertes e-mail peuvent être configurées avant la mise en service.
Module réseau
Le module réseau couvre les réglages WAN/LAN, les VLAN, les VPN, les politiques de routage, la QoS et la limitation de bande passante.
Réglages réseau
Les ports Gigabit Ethernet et SFP peuvent être configurés selon leur débit, duplex, contrôle de flux et rôle LAN ou WAN. Les modèles PoE permettent aussi de régler l’alimentation des ports. Le sous-menu WAN prend en charge les adresses IPv4 et IPv6 statiques et la connexion à un modem DSL.
VLAN
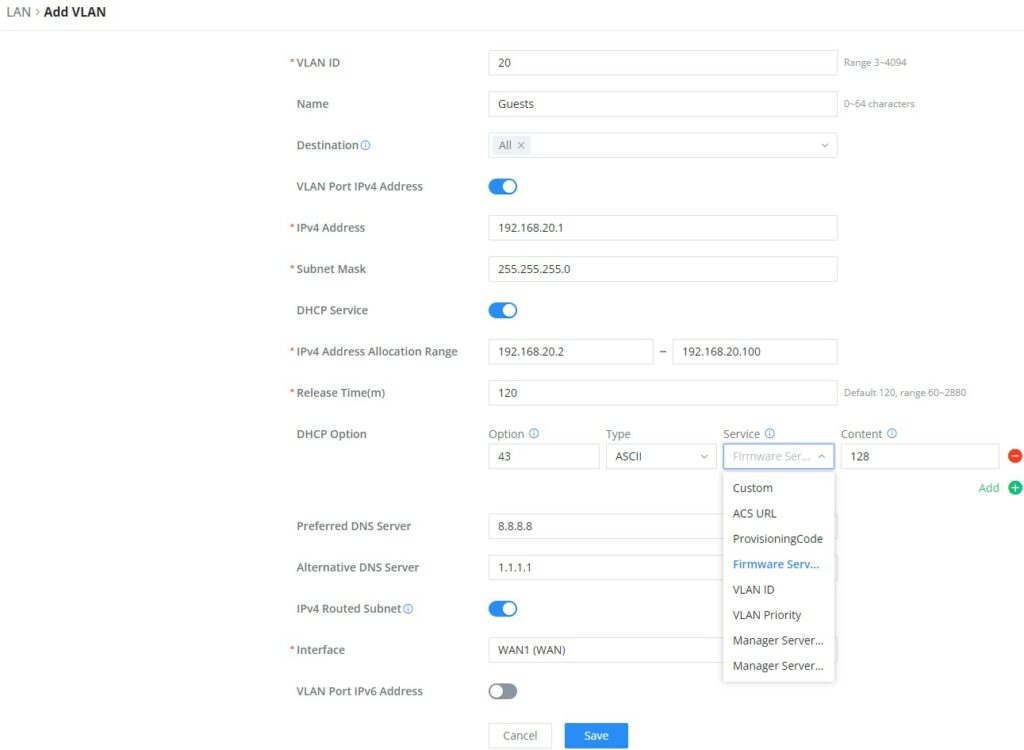
Les VLAN regroupent et isolent les terminaux comme s’ils appartenaient au même domaine de diffusion, même lorsqu’ils sont répartis sur différents switches. L’association des VLAN aux ports permet de segmenter voix, données et invités et de renforcer la sécurité.
VPN
- PPTP : client et serveur.
- IPSec : site à site et client à site.
- OpenVPN : client et serveur.
- L2TP : client.
- WireGuard : serveur.
Routage par politiques et équilibrage
Les politiques peuvent équilibrer ou basculer le trafic entre plusieurs ports WAN et contrôler finement les flux des VLAN. Le routage statique peut être réglé manuellement.
Qualité de service (QoS)
La QoS priorise le trafic entre hôtes WAN et LAN. Les classes de priorité répartissent les pourcentages de débit descendant et montant entre les applications, avec des règles par IP et par port.
Limitation de bande passante
Des plafonds de débit montant et descendant peuvent être appliqués à des adresses IP, adresses MAC ou plages d’adresses, avec un calendrier d’activation.
Nœuds réseau
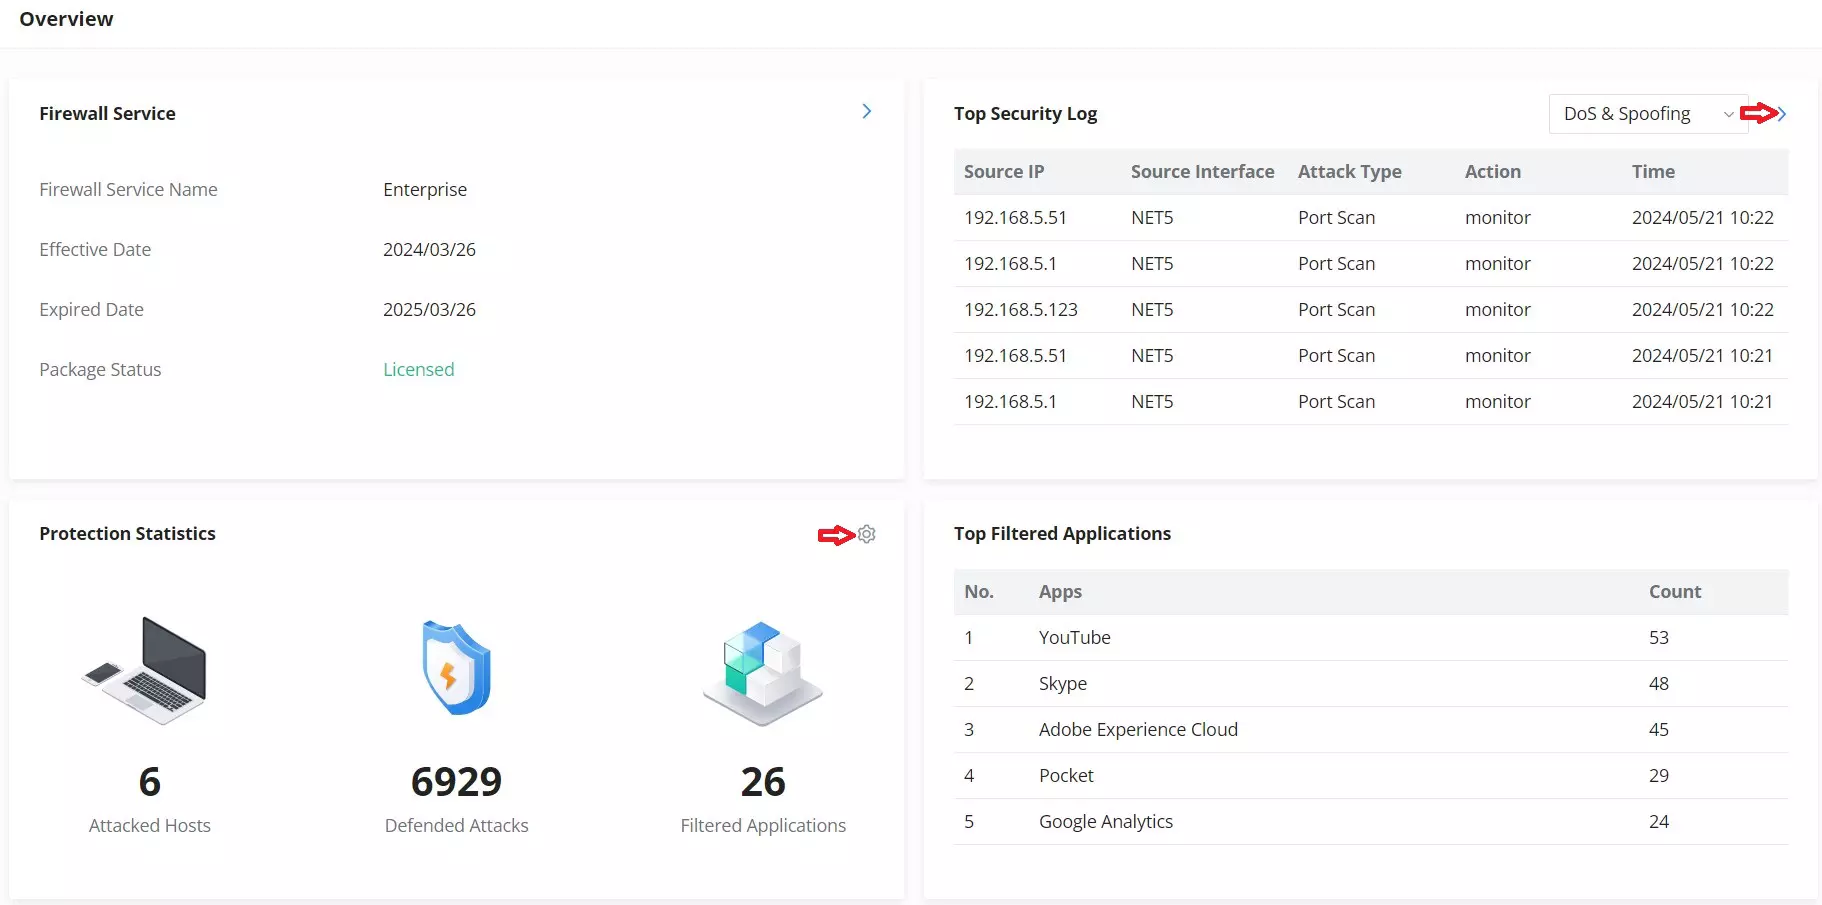
La vue des nœuds présente l’état, les performances et la sécurité des switches, points d’accès et autres composants interconnectés.
Gestion des points d’accès GWN
Les points d’accès GWN peuvent être configurés via GDMS ou directement depuis le contrôleur intégré du GCC. L’administrateur peut configurer, mettre à jour, supprimer, redémarrer, transférer, associer un SSID et localiser un point d’accès.
Gestion Wi-Fi
Les SSID, clés privées, radios, Mesh et listes de blocage sont personnalisables. Un SSID peut être associé à un VLAN, protégé par un portail captif et programmé selon les horaires. Band Steering, Airtime Fairness, largeur de canal et puissance radio complètent les réglages.
Gestion des switches
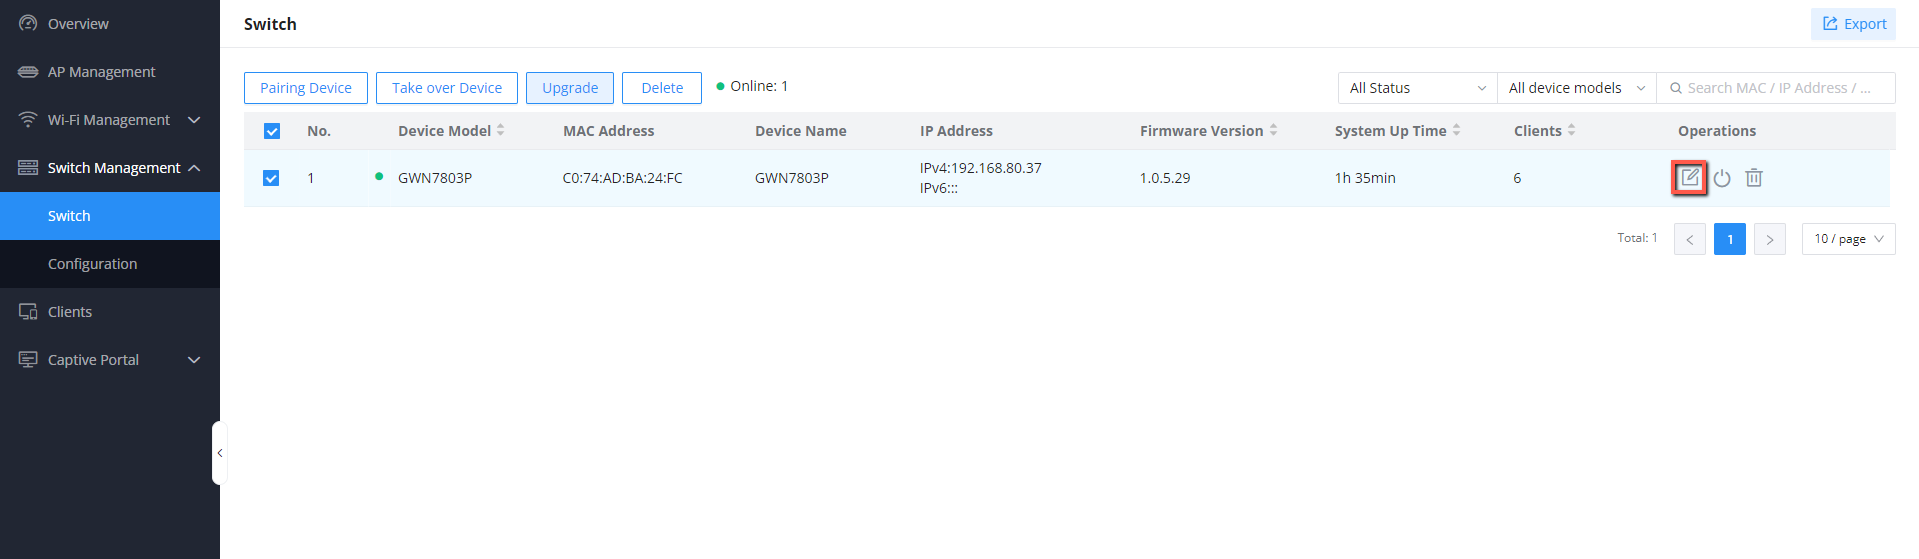
Les switches GWN peuvent être configurés, surveillés et optimisés depuis le contrôleur GCC. Les réglages individuels et globaux couvrent VLAN, IPv4, RADIUS, IGMP/MLD snooping, trames jumbo et profils de ports : vitesse, VLAN natif, duplex, isolation, storm control et sécurité.
Personnalisation et gestion des clients
La page Clients liste les terminaux connectés ou précédemment connectés avec leurs adresses MAC/IP, durée et volumes montants et descendants. L’administrateur peut limiter le débit, programmer ces limites, modifier le VLAN et attribuer une IP statique.
Portail captif
Le portail captif affiche une page d’accueil avant l’accès Internet et propose des options de personnalisation adaptées aux déploiements Wi-Fi.
Pare-feu
Le pare-feu GCC protège l’infrastructure contre les menaces internes et externes grâce aux règles de trafic, à la défense DoS, à l’anti-malware, à la prévention des intrusions et au contrôle de contenu.
Politique de pare-feu
Les règles entrantes peuvent accepter, refuser ou supprimer le trafic destiné à des groupes réseau ou ports WAN. Les règles de transfert relient les groupes WAN, VLAN et VPN, et la traduction NAT avancée prend en charge SNAT et DNAT.
Défense et anti-malware
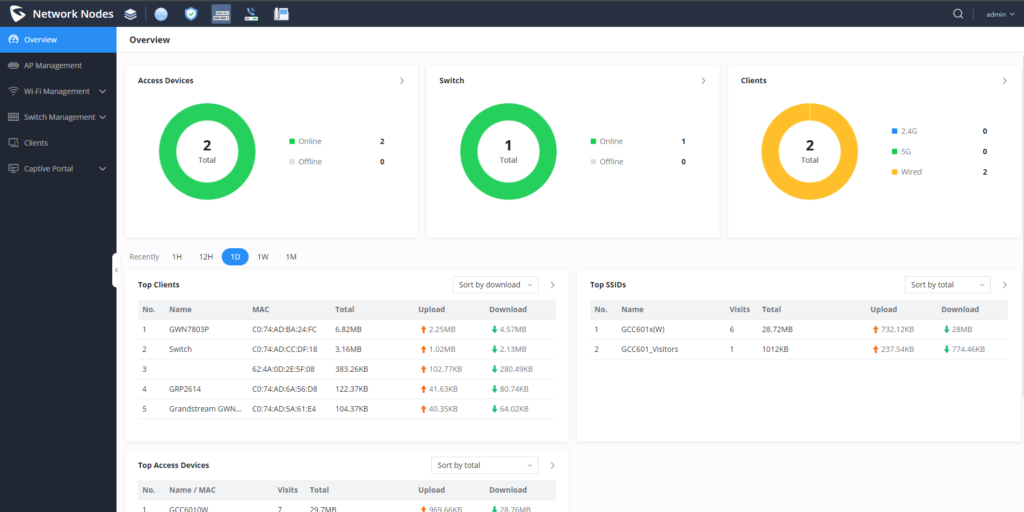
Les défenses contre les floods UDP, ICMP et ACK, les paquets anormaux et l’usurpation peuvent être réglées avec des seuils. L’anti-malware propose trois profondeurs d’analyse et une bibliothèque de signatures actualisable.
Prévention des intrusions
IDS et IPS analysent le trafic et les journaux pour détecter les comportements suspects et bloquer ou atténuer les attaques en temps réel.
Contrôle de contenu
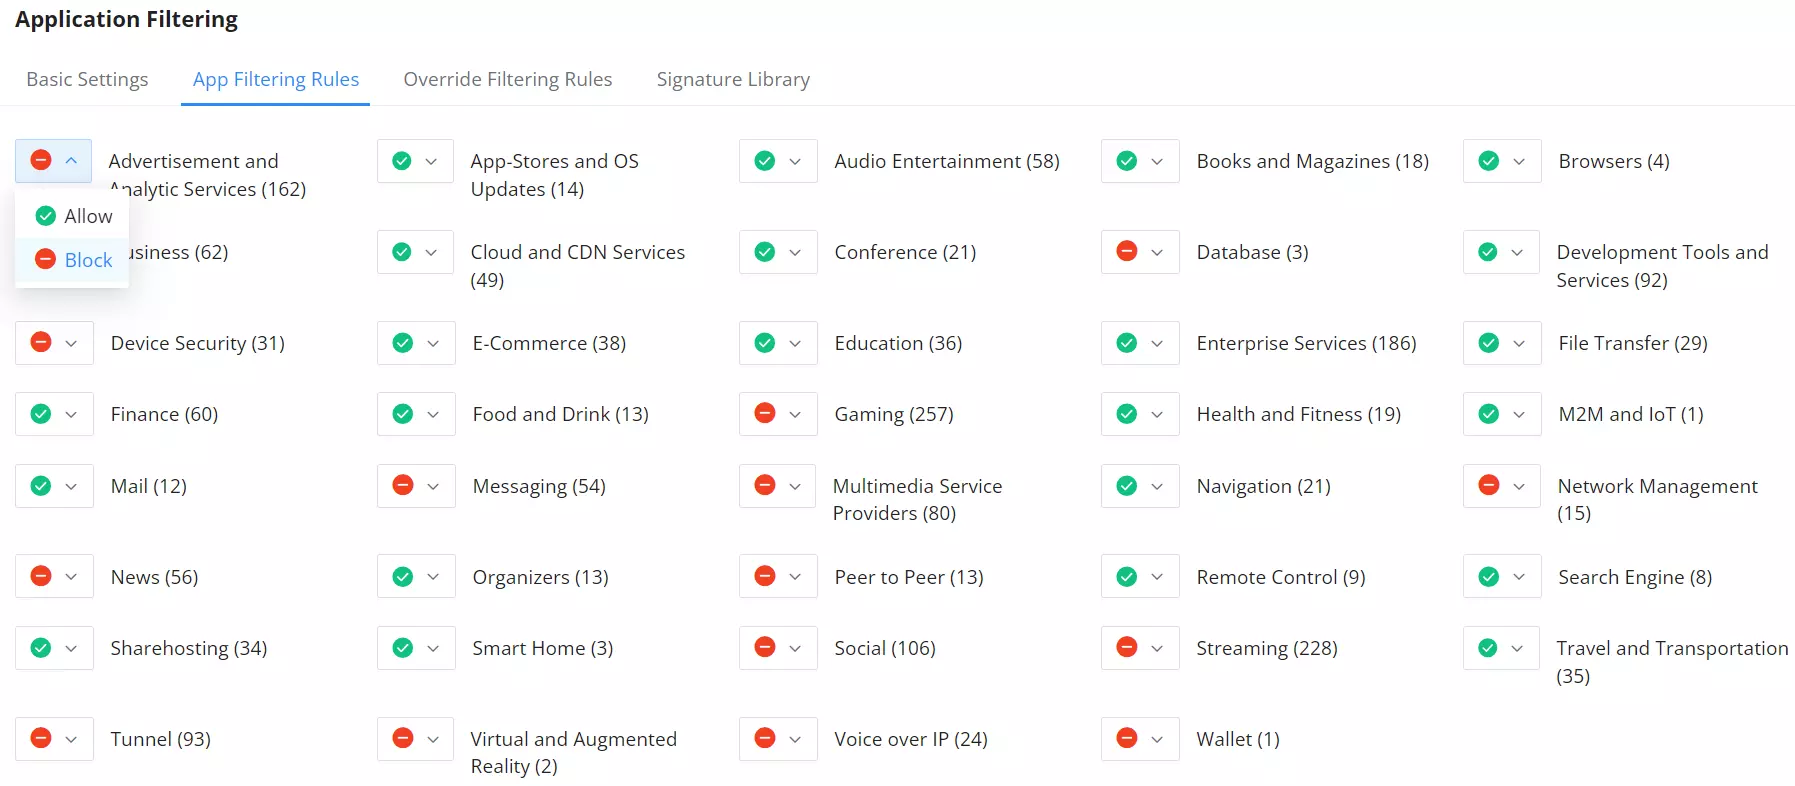
Les filtres DNS, URL, mots-clés et applications bloquent les sites, catégories, services de transfert, réseaux sociaux ou applications indésirables.
IP PBX
Le module IP PBX couvre extensions et trunks, groupes, routes entrantes et sortantes, IVR, messagerie vocale, centre d’appels, groupes de sonnerie, paging et interphonie. Une extension et des modules complémentaires peuvent augmenter le nombre d’utilisateurs et d’appels simultanés.
En savoir plus sur les appareils de convergence GCC
La gamme GCC6000 offre une infrastructure complète pour les PME et les déploiements verticaux. Le GCC Demo Tool permet de visiter l’interface de façon interactive. Pour un déploiement, l’équipe commerciale et les distributeurs locaux peuvent accompagner le dimensionnement.
